Jasná zpráva z Haagu: roadmapy nestačí
5 minutes
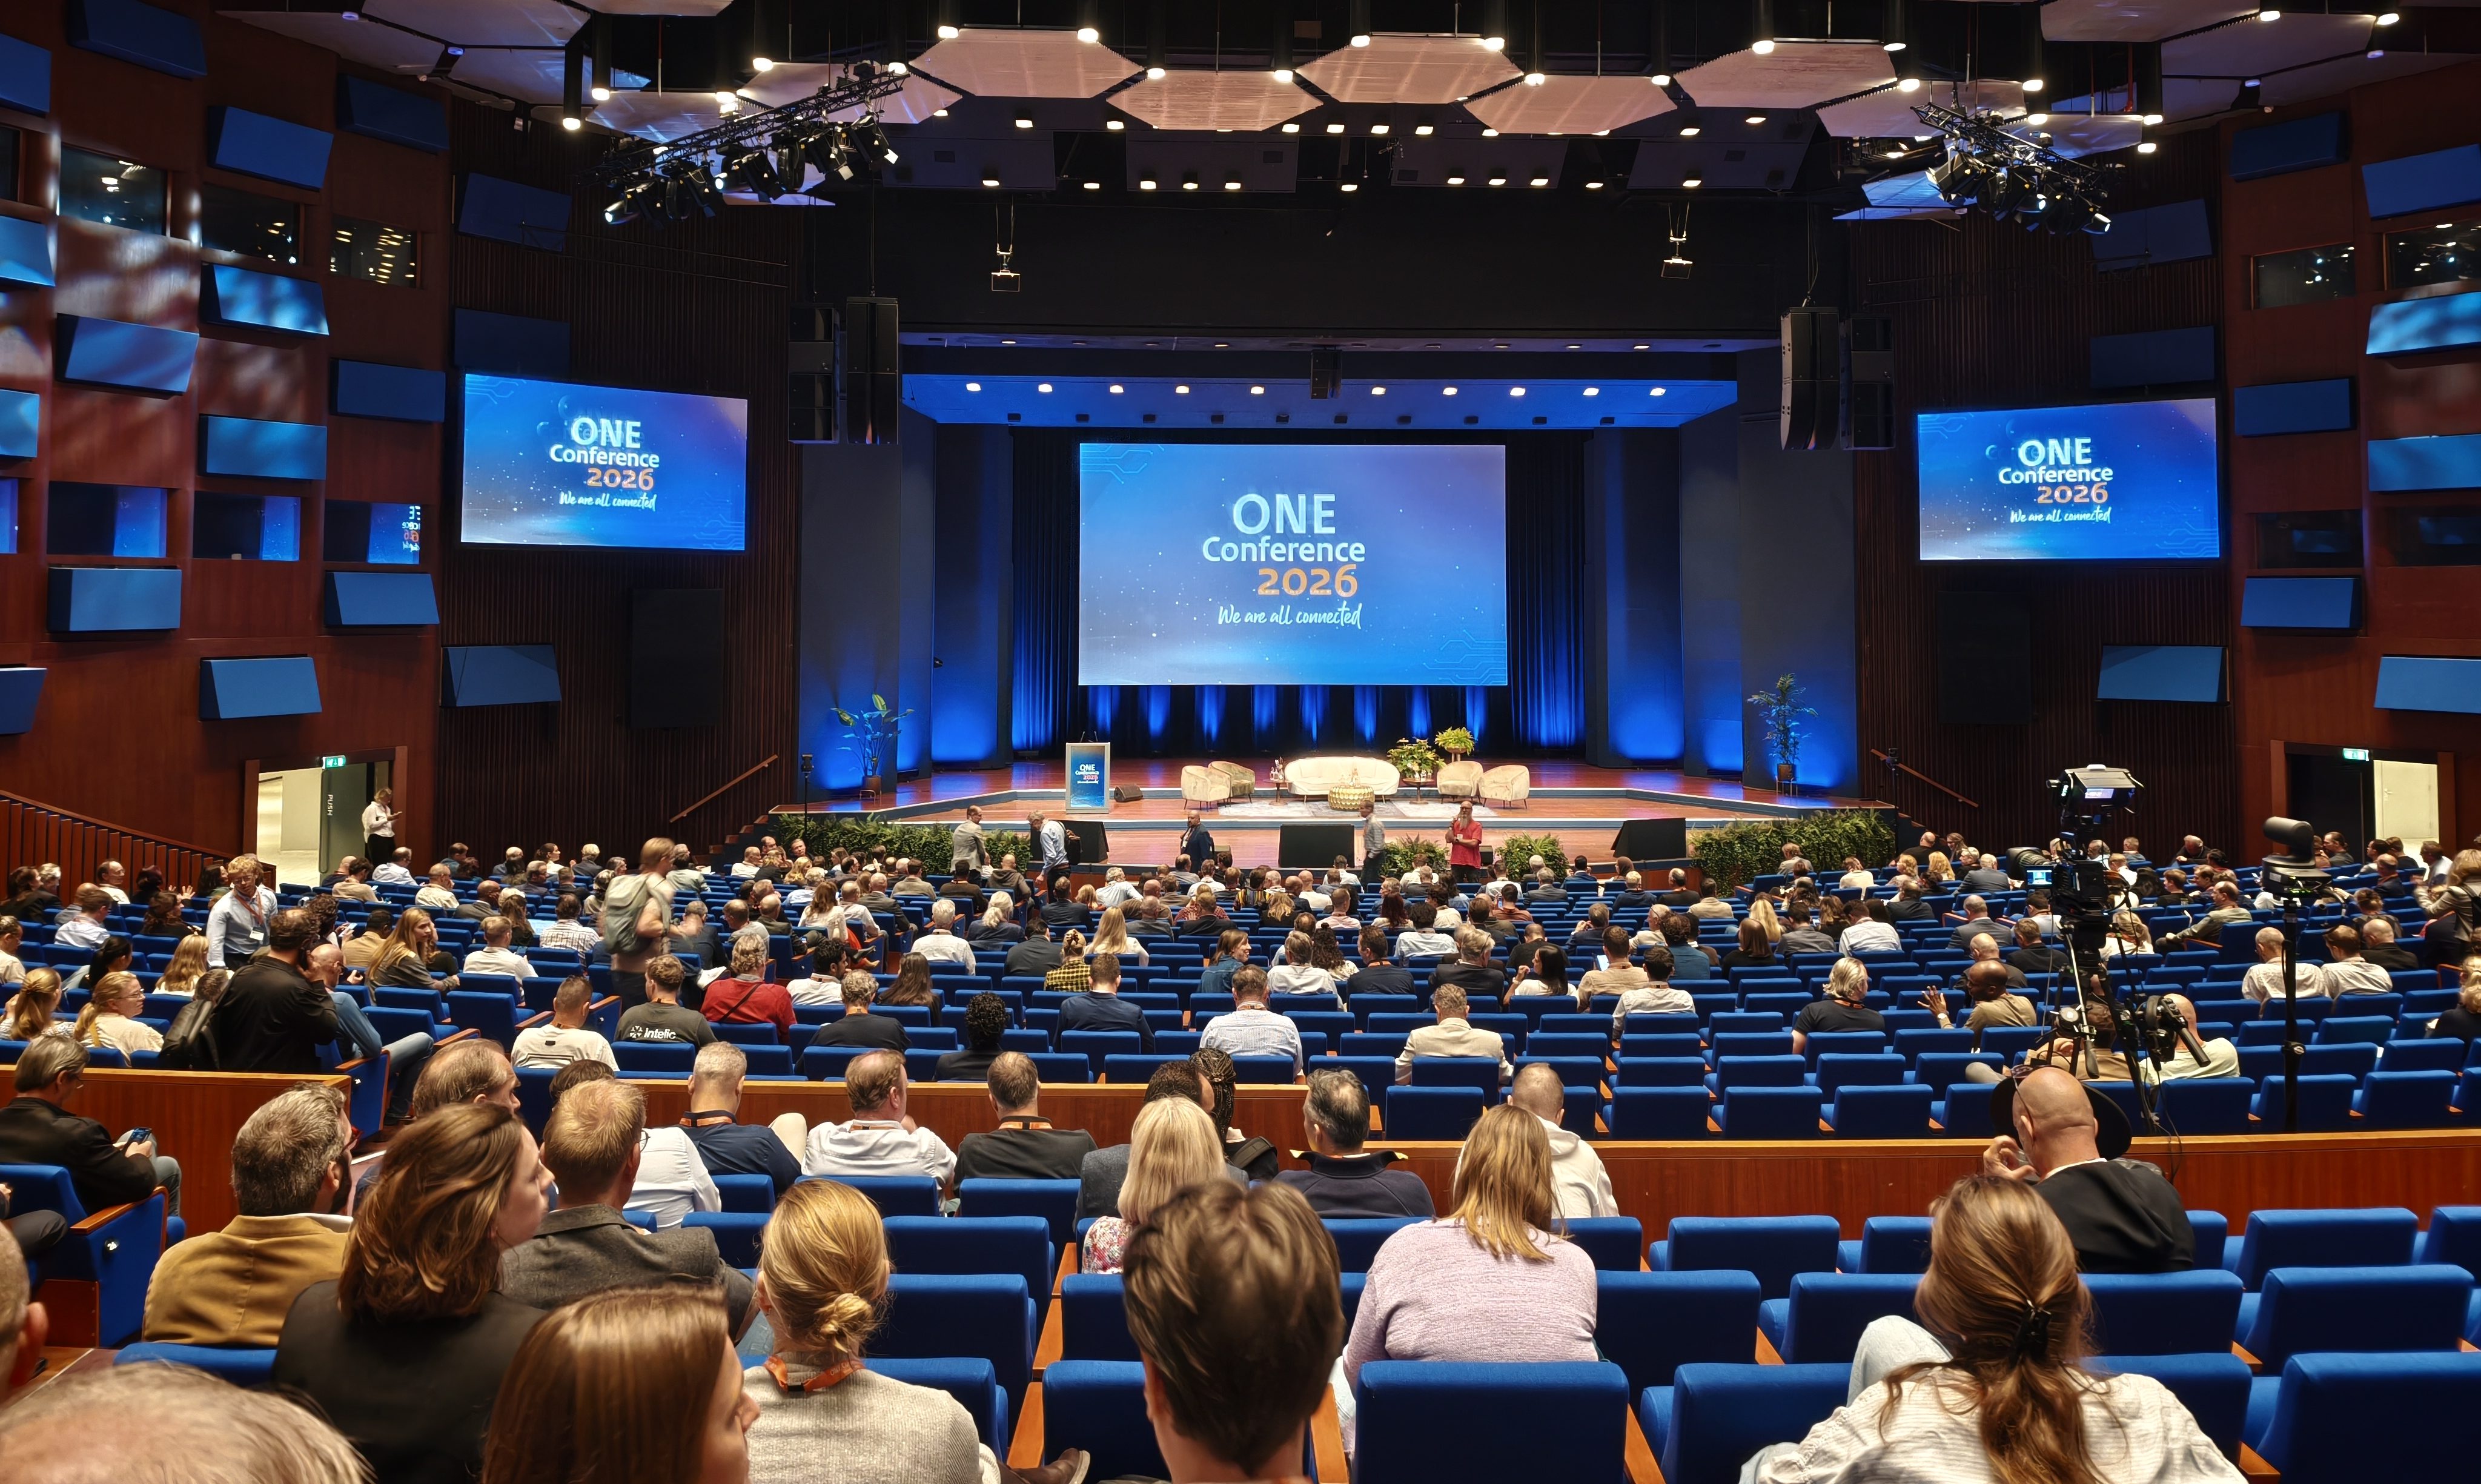
Nizozemský Haag bývá spojován především s mezinárodním právem, diplomacií, nebo si ho vybavíme jako sídlo mnoha mezinárodních organizací. Méně známé už je, že si v posledních letech vybudoval také silnou pozici v evropském kyberbezpečnostním ekosystému.
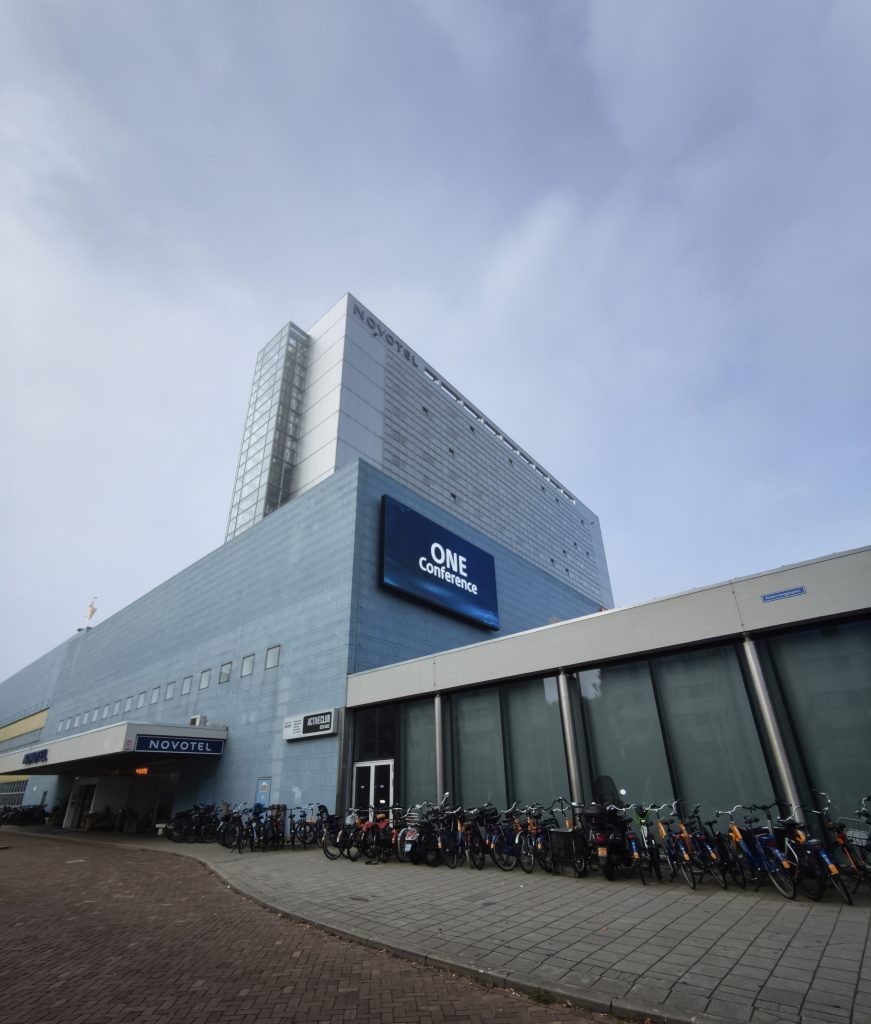
Právě zde se každoročně koná Cyber Security Week The Hague, týdenní série konferencí, workshopů, hackerských soutěží, investorských setkání a networkingových akcí, jejíž součástí je i ONE Conference, jedna z nejvýznamnějších evropských konferencí zaměřených na kybernetickou bezpečnost. Letošní ročník se uskutečnil od 5. do 9. října 2026.
Proč vyrazit na Cyber Security Week
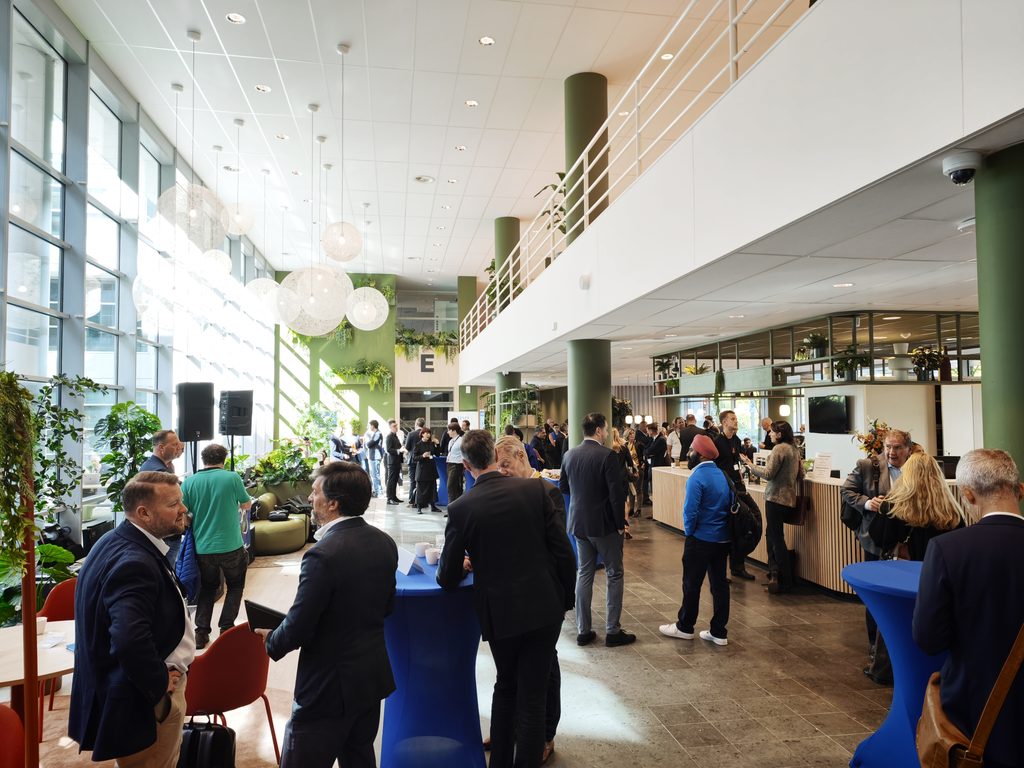
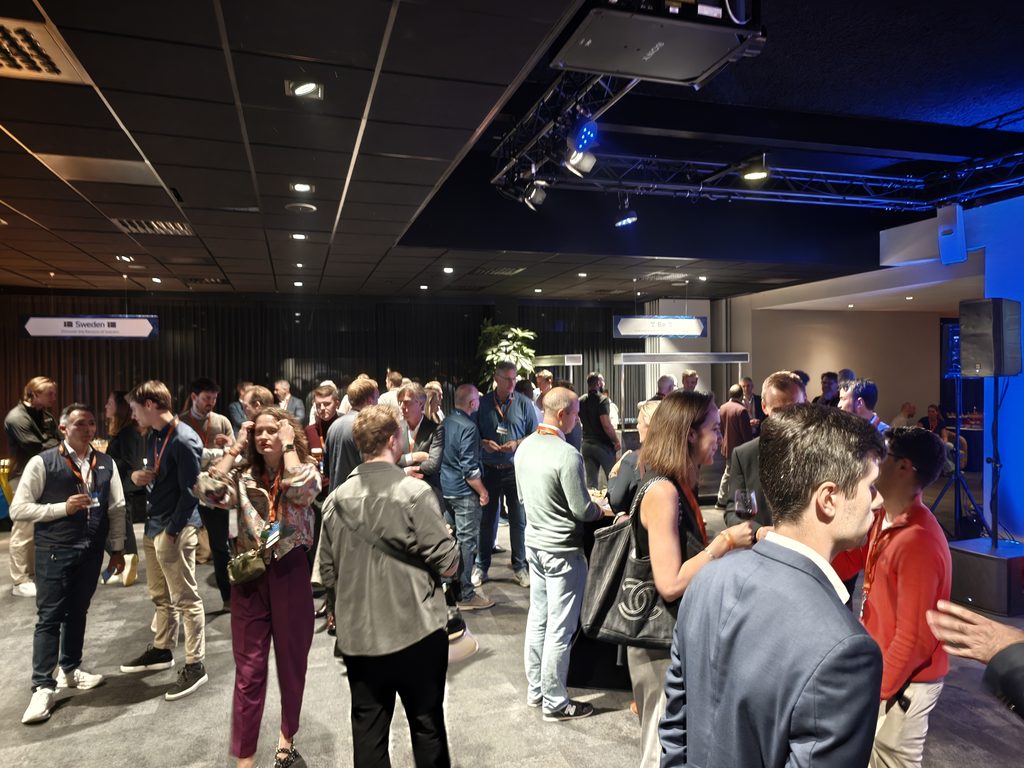
Cyber Security Week ale rozhodně není jen o konferencích. Na několik dní promění Haag v místo, kde se fakticky potkává evropská kyberbezpečnostní komunita napříč veřejným sektorem, akademickou sférou i byznysem. Vedle hlavního programu probíhá během týdne řada odborných setkání, pracovních workshopů a networkingových akcí zaměřených na spolupráci mezi institucemi, výzkumnými organizacemi, startu-py a technologickými společnostmi. Součástí programu jsou zároveň i specializované iniciativy, jako je Women4Cyber, setkání zaměřená na podporu investic a startupového prostředí nebo například hackerské akce typu Hâck The Hague.
Právě možnost během několika dní osobně jednat se zástupci měst, univerzit, bezpečnostních institucí, investorů i předních kyberbezpečnostních firem, dělá z Haagu jednu z nejzajímavějších akcí svého druhu v Evropě.
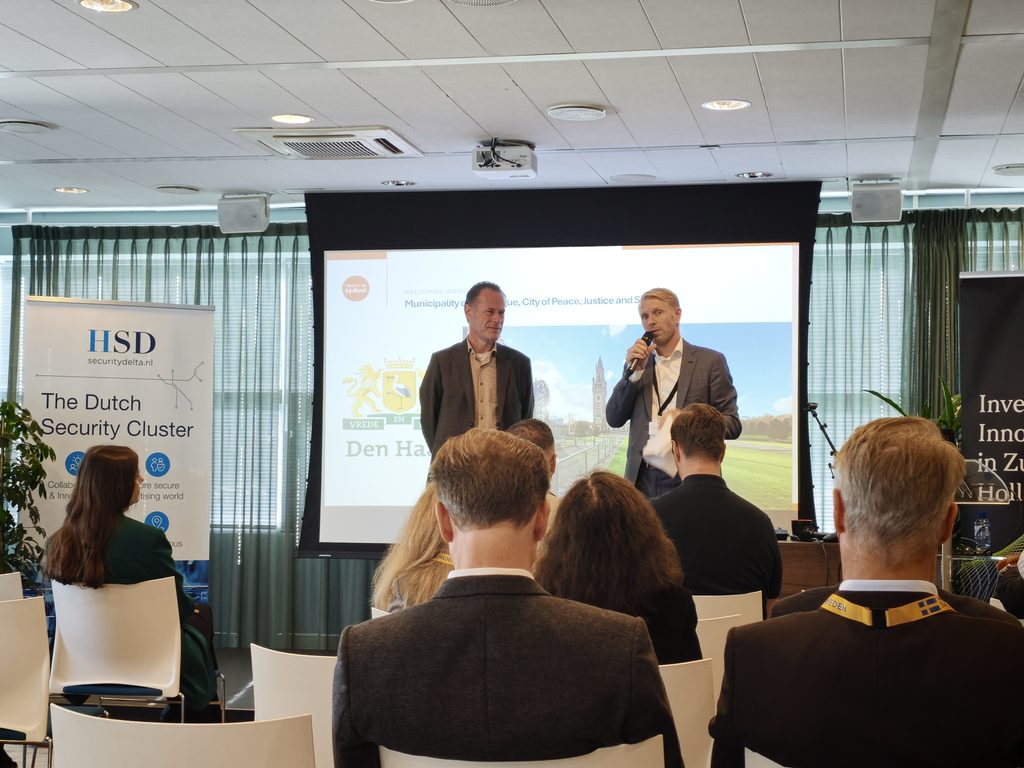
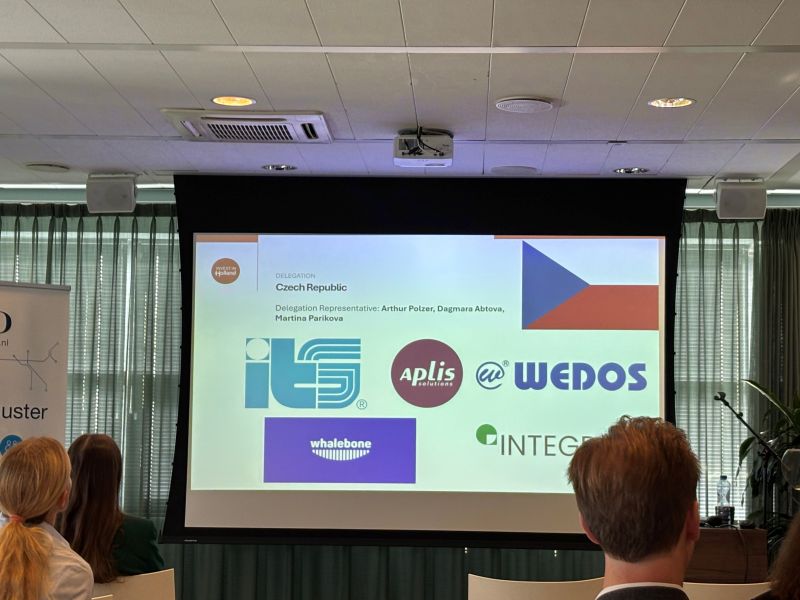
Do Haagu vyrážíme na specializované akce častěji, přímo na Cyber Security Week (CSW) jsme se letos vrátili podruhé. A právě možnost sledovat vývoj odborné debaty v odstupu jednoho roku pro nás byla možná ještě cennější než samotný konferenční program. Za zmínku stojí organizace Security Delta (HSD) a InnovationQuarter, které pomáhají propojit veřejný sektor, výzkum a privátní sféru. Za možnost být součástí české delegace děkujeme také agentuře CzechTrade (Czech Business).
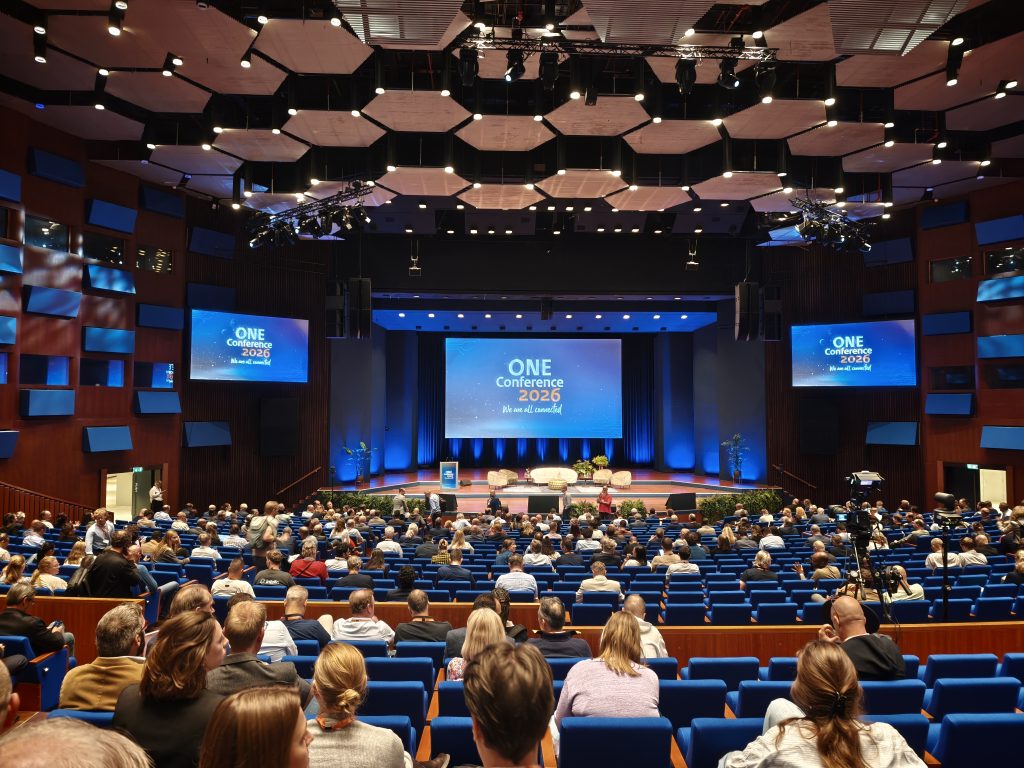
We all are connected
Program v rámci ONE Conference pokrýval široké spektrum témat od odolnosti kritické infrastruktury, geopolitoky, přes boj s kyberkriminalitou, až po nové technologické výzvy. Velmi zajímavé vstupy zazněly například z úst zástupců Europolu, které demonstrovaly sílu mezinárodní spolupráce a připomněly, že kyberprostor nemá hranic. Ne náhodou je i hlavní claim konference We all are connected.
Přínosné a poučné byly i popisy reálných kyberútoků, např. na nizozemského operátora Odido (dříve T-Mobile), který proběhl letos v únoru a přihlásila se k němu skupina Shinyhunters. CISO společnosti popisoval první hodiny po útoku a jednotlivé kroky, které společnost podnikala včetně toho, jak se postavila ke komunikaci k zákazníkům, dodavatelům, ale i interně. Zajímavých a inspirativních bloků byla opravdu celá řada.
Pro nás však bylo nejzajímavější sledovat, jak výrazně se během jediného roku posunula debata kolem postkvantové kryptografie (PQC) a připravenosti organizací na příchod kvantových počítačů.
Zatímco u nás se plánuje, v Haagu se inventarizuje
Když jsme na CSW přijeli loni, především jsme si chtěli validovat naši go-to-market strategii na mezinárodní úrovni a ověřovali jsme si, zda naše úvahy o quantum-safe transformaci odpovídají směru, kterým se ubírají vyspělejší trhy. O rok později, se vracíme s konkrétním produktem.
Tím je qReflector, řešení, které organizacím pomáhá identifikovat používanou kryptografii a vytvářet kryptografický inventář na základě výstupů z nástrojů jako Nessus, OpenVAS nebo Qualys. Z vulnerability scan reportů dokáže vytěžit informace o používaných protokolech, certifikátech, kryptografických knihovnách a službách, a převést je do podoby využitelné pro řízení rizik, compliance, audit i plánování dalších kroků. Jinými slovy – pomáhá s prvním krokem, kterým je assesment.
V západní Evropě už se neřeší, zda začít. Řeší se, jak pokračovat
To ostatně velmi dobře odpovídalo tomu, co jsme v Haagu slyšeli napříč odbornými diskusemi. Zatímco v českém prostředí je postkvantová kryptografie stále často vnímána jako vzdálené téma budoucnosti, které lze ještě několik let odkládat, v Nizozemsku podobné debaty prakticky nezaznívají.
V nizozemském prostředí už není tématem samotná existence kvantové hrozby. Diskuse se soustředí především na připravenost organizací, schopnost zmapovat vlastní kryptografii a plánovat konkrétní kroky přechodu k odolnějším algoritmům. Debaty se tak často točily už např. okolo konkrétních překážek, než otázky „kdy to začít řešit“.
Právě v tom je podle nás největší rozdíl mezi úrovní debaty v západní Evropě a ve středoevropském regionu. U nás se stále často diskutuje o tom, jak by měla strategie přechodu na PQC vypadat. V Haagu jsme naopak opakovaně naráželi na organizace, které už řeší kryptografické assessmenty, inventarizaci kryptografie, tvorbu CBOMů a přípravu konkrétních migračních plánů.
Jinými slovy, debata se posunula od awareness k exekuci.
Kryptografický assessment odhalí víc než připravenost na PQC
Jedna věc zaznívala opakovaně: bez znalosti vlastního kryptografického prostředí nelze připravit ani smysluplný plán přechodu na postkvantovou kryptografii.
A právě tady podle nás řada organizací chybuje. Kryptografický assessment bývá často vnímán pouze jako příprava na budoucí migraci k PQC. Ve skutečnosti ale přináší hodnotu daleko dříve.
Ve většině organizací už první mapování kryptografie odhalí problémy, které s kvantovými počítači vůbec nesouvisejí. Zastaralé protokoly, nevhodně nastavené certifikáty, slabé kryptografické knihovny, neznámé závislosti mezi systémy nebo infrastrukturu, o jejíž kryptografické stopě nemá organizace prakticky žádný přehled.
Právě proto není kryptografický assessment pouze vstupem do budoucí PQC migrace. Je především nástrojem, který organizaci ukáže slabá místa současného stavu. Teprve na základě těchto zjištění může vzniknout CBOM (Cryptography Bill of Materials) a úplný kryptografický inventář. Až poté dává smysl řešit priority, remediace a plán přechodu ke kvantově odolné kryptografii. Prvním krokem tedy rozhodně není migrace. Prvním krokem je získat přehled.
Právě proto jsme qReflector navrhli tak, aby organizacím pomohl využít informace, které už dnes mají ve svých vulnerability scanech k dispozici, ale které bývají rozptýlené mezi stovkami nebo tisíci dalších nálezů.
Směr je zřejmý i z pohledu regulace
Tento přístup ostatně odpovídá i regulatornímu vývoji. Nový zákon o kybernetické bezpečnosti ukládá povinným osobám zohledňovat metodiky a doporučení NÚKIB v oblasti kryptografických algoritmů. Samotný úřad zároveň dlouhodobě upozorňuje na potřebu přípravy na kvantovou hrozbu i scénář Harvest Now, Decrypt Later. Naše zkušenost je ale taková, že ve firmách v rámci řešení NIS2, toto mnohdy zapadá.
Závěr? Osvěta nestačí.
Cyber Security Week The Hague samozřejmě nebyl jen o postkvantové kryptografii. Právě PQC však pro nás bylo hlavním tématem a zároveň oblastí, ve které jsme během posledního roku viděli největší posun.
Zatímco ještě nedávno převažovala osvěta a vysvětlování základních principů, dnes stále častěji zaznívají konkrétní otázky kolem kryptografických assessmentů, inventarizace, CBOM a přípravy migrace.
A právě v tom dnes vidíme největší rozdíl mezi awareness a skutečnou připraveností a bohužel i rozdíl mezi tím, co se „děje“ v Nizozemsku a v jaké fázi se nachází většina organizací v ČR.
Nejde o to mít PQC zapsané v roadmapě. Jde o to začít pracovat s daty, která ukážou, kde organizace stojí dnes a jak náročná cesta ji čeká.
Organizace, které dnes nezačnou s kryptografickým assessmentem a inventarizací, nebudou mít problém až v okamžiku migrace na PQC. Budou mít problém už ve chvíli, kdy zjistí, že vlastně nevědí, jakou kryptografii provozují dnes.
What else to read
See more news from the world of IT and ITS